Périmètre
Accompagnement d’organisations dans la formalisation de leur gouvernance sécurité afin d’aligner exigences réglementaires, enjeux opérationnels et culture interne.
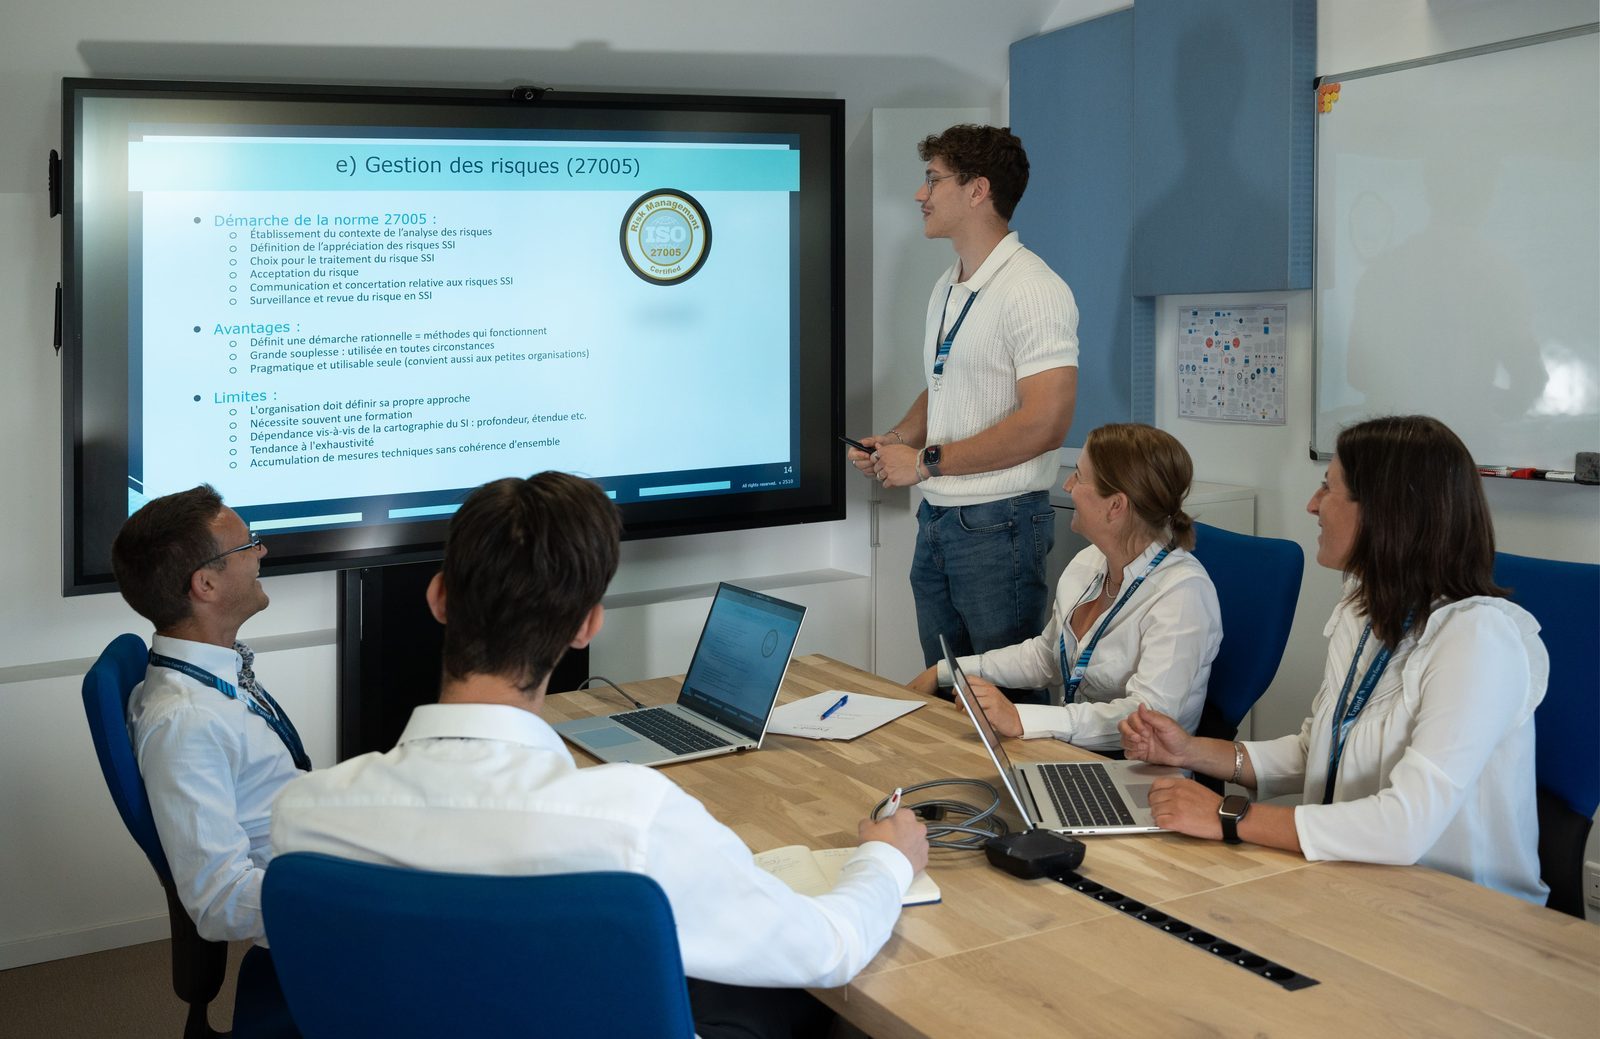
Documents et dispositifs produits
- PSSI et charte informatique.
- PCA/PRA, PRI et annuaire d’urgence.
- Plan de gestion de crise cyber.
- Analyse de risques et priorisation des traitements.
Résultat attendu
Un cadre robuste permettant de décider plus vite, d’améliorer la conformité et de réduire l’impact opérationnel en cas d’incident.
Compétences développées
- Pilotage de conformité NIS2 et alignement avec les exigences ISO 27001.
- Formalisation de politiques, processus et plans de continuité de service.
- Animation d’ateliers de priorisation des risques et plans d’action.
- Capacité à transformer des obligations réglementaires en actions opérationnelles.